
Serviços financeiros
Fornecedores e parceiros avaliados frente a PCI DSS 4.0 e DORA, com score contínuo de postura de nuvem e identidade.
1stone Third-Party Cyber RiskA JC2Sec Company
Inside-out: medimos a postura real do terceiro por dentro, com evidência técnica por controle — em vez de rating externo ou questionário.
Avaliação contínua
Score recalculado a cada nova avaliação do terceiro
Cobertura multi-cloud
AWS, Azure, Google Cloud, Oracle Cloud e Kubernetes
Credencial somente leitura
Nenhuma ação é executada nas contas do terceiro
9 frameworks
CIS, NIST 800-53, PCI DSS 4.0, ISO 27001, GDPR, DORA, FedRAMP, GxP, C5
Um tenant dedicado por terceiro com isolamento por hardware, uma credencial somente leitura e um motor de Security Score único. O terceiro conecta suas contas e a plataforma mede a postura real, controle a controle.
0–100
Nota A–F recalculada a cada avaliação, por conta e consolidada por terceiro.
1
Auto-cadastro por convite: o terceiro conecta suas próprias contas de nuvem e SaaS.
9
CIS, NIST 800-53, PCI DSS 4.0, ISO 27001, GDPR, DORA, FedRAMP, GxP e C5, sem questionário.
A 1stone desenvolve a plataforma, os conectores e o motor de Security Score. Parceiros habilitados conduzem a venda, a implantação e o relacionamento com cada cliente.
3.000+
Fornecedores avaliados por ano
9
Ambientes conectáveis: cloud, Kubernetes, registro de imagem e SaaS
0–100 + A–F
Score recalculado a cada avaliação
9
Frameworks avaliados: CIS, NIST 800-53, PCI DSS 4.0, ISO 27001, GDPR, DORA, FedRAMP, GxP, C5
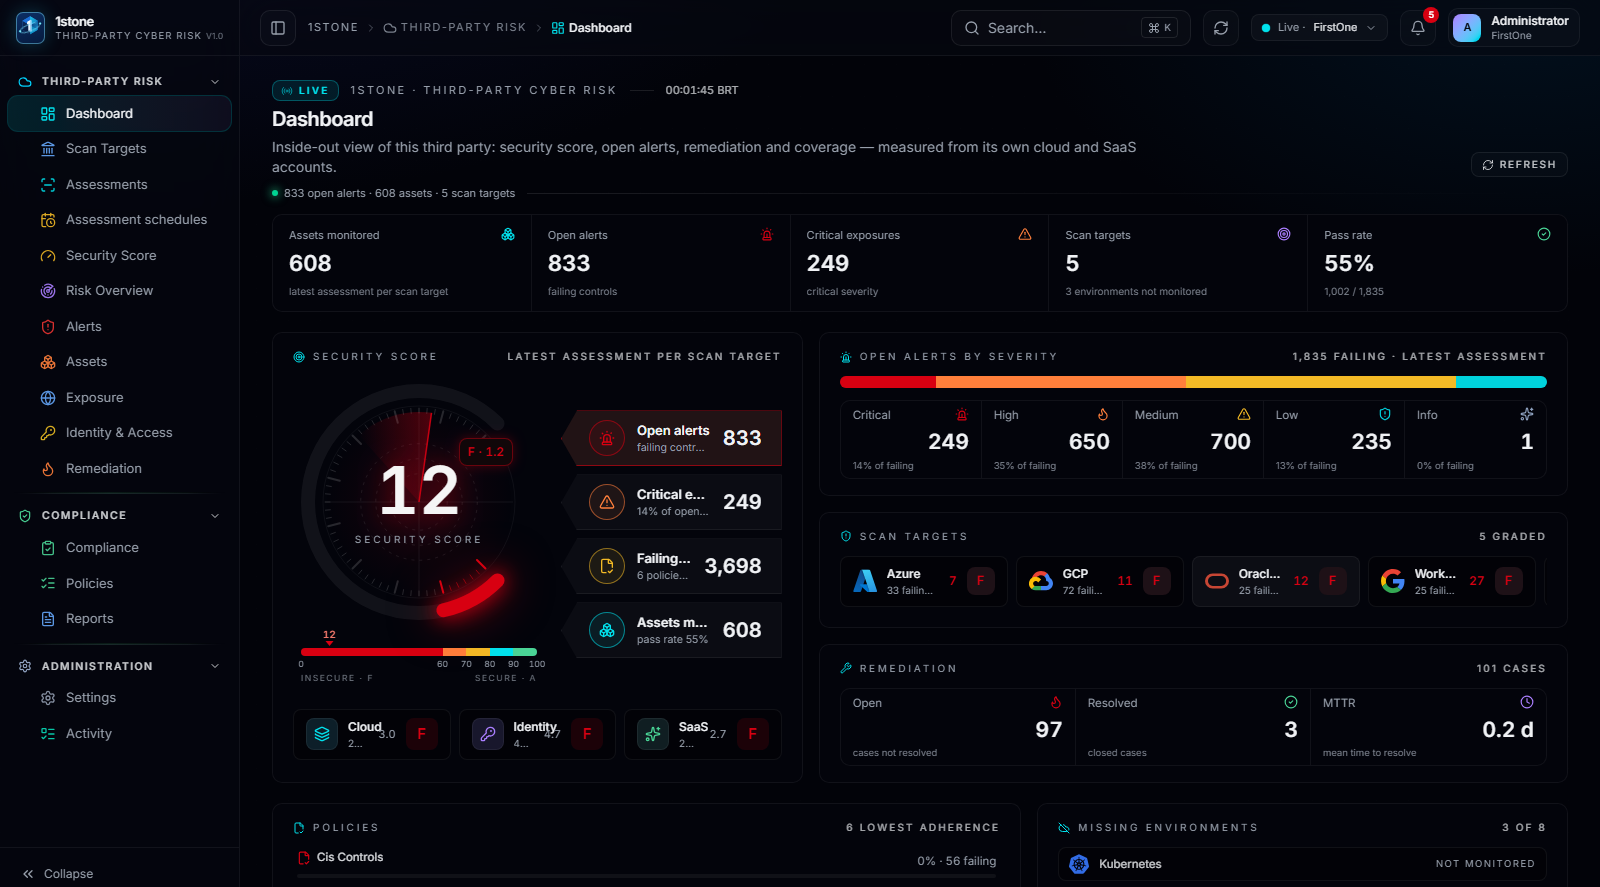
Security Score 0–100 e nota A–F, KPIs, alertas por severidade, score por alvo, ambientes Cloud/Identity/SaaS e políticas com menor aderência.
1stone Third-Party Cyber Risk — Ratings externos não mostram a configuração real de um fornecedor; questionários são autodeclaração. O 1stone convida o próprio terceiro a conectar suas contas de nuvem e SaaS com credencial somente leitura, e mede a postura real, controle a controle, em um tenant dedicado por terceiro com isolamento por hardware.
Security Score, alertas e MTTR em uma única tela
Visão única do terceiro com Security Score 0–100 casado com nota A–F, KPIs de ativos monitorados, alertas abertos e exposições críticas, alertas por severidade, score por alvo de varredura, ambientes Cloud/Identity/SaaS com nota, políticas com menor aderência e MTTR de remediação.
Cada conta do terceiro, cadastrada e testada
Cadastro e teste de conexão de cada conta, assinatura ou projeto do terceiro, com saúde da conexão, alertas agregados por nuvem, agrupamento de contas e visão em cards ou em grade.
Como a nota do terceiro é composta
Memorando do score com abas Overview, Cloud & IaaS, Identity e SaaS, explicando como a nota é composta a partir de controles aprovados e reprovados ponderados por severidade, com tendência entre avaliações.
Risco priorizado, do controle à exposição
Centro de risco multi-cloud com abas Control, Priority e Exposure, distribuição por categoria de risco e fila de correção fix-first reunindo achados críticos e altos.
Cada controle reprovado, com evidência e remediação
Grade de todos os controles reprovados com filtro por provedor, conta, serviço, região, severidade e status, gráfico over time retrátil, drawer com detalhe do controle e do recurso afetado, remediação recomendada e ações de marcar como falso positivo ou abrir caso.
O que o terceiro tem e o que está exposto
Inventário de recursos descobertos por provedor e categoria — buckets, bancos, instâncias, identidades, redes — com filtros e paginação em servidor, além de sinais de exposição à internet como recursos públicos, portas abertas e regiões envolvidas, com mapa de convergência.
Todo alerta vira um caso com dono e prazo
Quadro de casos (New → Investigating → Contained → Resolved) abertos a partir de alertas, com responsável, prazo e SLA, além de uma aba Journey com fluxo animado dos alertas por severidade até a remediação e o status dos casos.
Requisito a requisito, direto da última avaliação
Painel de aderência a frameworks por categoria (Cloud & IaaS, Identity, SaaS) e drill-down requisito a requisito de CIS, NIST 800-53, PCI DSS 4.0, ISO 27001, GDPR, DORA, FedRAMP, GxP e C5, baseado na última avaliação de cada alvo, com aba Violations e fluxo animado de origens até resolução.
A contratante cria o tenant dedicado do terceiro com isolamento por hardware e convida o responsável. O terceiro conecta AWS, Azure, GCP, OCI, Kubernetes, registries, Microsoft 365 e Google Workspace com credencial somente leitura. A partir daí, Security Score, alertas e relatório são atualizados a cada nova avaliação.
A contratante cria o tenant dedicado do terceiro com isolamento por hardware dentro da plataforma.
O responsável pelo terceiro é convidado por e-mail para acessar o workspace.
O terceiro conecta AWS, Azure, GCP, OCI, Kubernetes, registries, Microsoft 365 ou Google Workspace com credencial somente leitura.
A plataforma avalia controle a controle e calcula o Security Score 0–100 e a nota A–F.
Controles reprovados viram alertas, que podem virar casos com dono e SLA.
Third-Party Report e relatório de compliance atualizados a cada nova avaliação.
Cada requisito de CIS, NIST 800-53, PCI DSS 4.0, ISO 27001, GDPR, DORA, FedRAMP, GxP e C5 é avaliado a partir da última varredura do terceiro, com histórico de aderência, exceções documentadas e exportação pronta para auditoria.
 CIS Benchmarks
 ISO/IEC 27001
 PCI-DSS 4.0
 SOC 2
 NIST SP 800-53 Rev. 5NIST CSF 2.0
 HIPAA Security Rule
 GDPR
 LGPD
 FedRAMP
 ENS (RD 311/2022)
 MITRE ATT&CK
Fornecedores e parceiros avaliados frente a PCI DSS 4.0 e DORA, com score contínuo de postura de nuvem e identidade.
Terceiros que tratam dados de paciente avaliados frente a GDPR e boas práticas de proteção de dados sensíveis.
Fornecedores de governo avaliados frente a FedRAMP e a requisitos de soberania de dados.
Parceiros e integradores com contas de nuvem conectadas e score de postura acompanhado continuamente.
Postura multi-cloud contínua de fornecedores de tecnologia, com evidência automatizada frente a ISO 27001.
Fornecedores de meios de pagamento e logística avaliados frente a PCI DSS 4.0, sem depender de questionário.
Fornecedores industriais com contas de nuvem conectadas para avaliação contínua de postura.
Parceiros e prestadores de serviço com workspace próprio e score de postura acompanhado pela contratante.
Fornecedores críticos avaliados frente a CIS e NIST 800-53, com relatório pronto para o comitê de risco.
Cadeia de suprimentos avaliada continuamente, com score por fornecedor e aderência a frameworks reconhecidos.
Onboarding simples de terceiros para empresas menores, com workspace pronto em minutos e credencial somente leitura.
Operadores portuários e fornecedores logísticos avaliados quanto à postura de nuvem e identidade.
Fornecedores de tecnologia agrícola com contas SaaS conectadas para avaliação contínua.
Fornecedores de infraestrutura de rede avaliados frente a ISO 27001 e C5, com score consolidado.
Parceiros de distribuição e sinistro avaliados quanto à proteção de dados de apólices e clientes.
Fornecedores de PMS e meios de pagamento avaliados frente a PCI DSS 4.0.
Fornecedores de manufatura e dados clínicos avaliados frente a GxP, com evidência técnica por controle.
Fornecedores de plataformas educacionais avaliados quanto à proteção de dados de alunos e docentes.
Cadeia de fornecedores avaliada frente a FedRAMP e requisitos de segurança nacional aplicáveis.
Centenas de terceiros acompanhados em workspaces isolados, com score consolidado por unidade de negócio.
Fornecedores de sistemas críticos avaliados quanto à postura de nuvem e identidade.
Fornecedores de bilhetagem digital e logística avaliados continuamente quanto à exposição pública.
Cada terceiro é um tenant dedicado com isolamento por hardware; dados não se misturam entre tenants.
O produto pode operar sob o domínio e a identidade da contratante ou do parceiro.
Opções de residência de dados por região, conforme o regulador aplicável ao contrato.
Nenhuma ação é executada nas contas do terceiro; apenas leitura de configuração e evidência.
Relatório setorial
Frameworks mais exigidos e lacunas mais comuns encontradas em avaliações reais.
Solicitar acessoGuia técnico
Passo a passo de workspace, convite, conexão de conta e primeira avaliação.
Solicitar acessoSessão técnica
Criação de workspace, conexão de conta e cálculo do Security Score em tempo real.
Solicitar acessoSessão técnica com um especialista: criamos o tenant de um terceiro real, conectamos uma conta com credencial somente leitura e mostramos o Security Score calculado ao vivo.